上周在新街口那家冰美式卖32块的连锁咖啡店,我连了门口海报贴的免费WiFi,本来想给朋友转杯奶茶钱的份子,刚输完支付密码的前两位,浏览器“叮”得弹了个提示——当前连接不安全。
我当时手都顿了。
赶紧切了流量。
说真的,换作三年前的我,说不定直接点个“忽略提示继续访问”,大不了转完就退呗,能有啥损失。但那次真的怕了,之前帮朋友处理过火车站连WiFi买火车票被跳钓鱼网站的糟心事,他前后折腾了快一周,才把被骗的两百多块追回来半拉。
别再把地址栏那把小锁当摆设
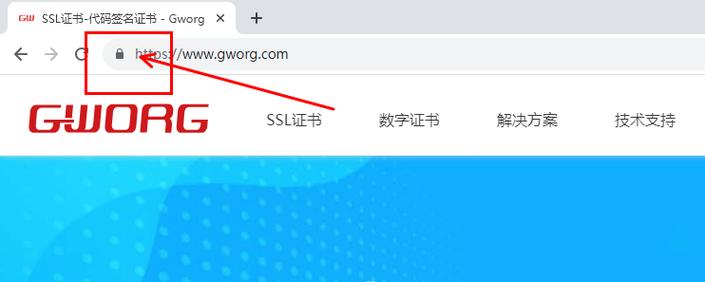
好多人对HTTPS的全部认知,就是地址栏左边那把灰扑扑的小锁。那东西真不是装饰。
你要是见过没加HTTPS的网站传输的数据包就懂了——就像你寄明信片,从你把卡片投进邮筒开始,路上碰到的每一个邮递员、每一个中转站的工作人员,都能凑过来把你写的字读得一清二楚,甚至能拿笔把你写的“转10块给朋友”改成“转1000到陌生账户”,你收卡片的朋友拿到的时候,字都被改得歪歪扭扭,根本察觉不出来。
之前我为了测这个特意开了个手机热点,让朋友连上来刷个没做HTTPS保护的小论坛,我在后台抓包的时候都看愣了——他发的每一条评论、输的每一个登录密码,甚至打了几个错别字,我这边都能看到明明白白。真的吓人。
HTTPS真的不是什么遥不可及的技术

之前总有人觉得HTTPS是大厂专属的高科技,要花好多钱买证书才能搞,普通小网站根本用不起。其实哪有那么玄乎。
说穿了就跟你寄贵重快递的时候,给包裹套个带一次性铅封的密封袋一样——只有收件人手里有对应钥匙能拆这个袋子,中途不管谁想伸手掏里面的东西,一拆铅封就留痕迹,收件人拿到的时候一眼就能看出来包裹被动过。HTTPS的核心从来不是什么高深的加密算法,是给你和网站之间的所有传输,套了这么个谁都偷拆不了的密封信封。
浏览器本身存了一整份靠谱的“公证人”名单,你打开的网站如果是真的,就会拿出公证人盖章的封条给浏览器看;如果是仿冒的钓鱼网站,拿不出真封条,浏览器当场就会拆穿它。哪有什么神秘的。
不过话说回来,这两年为啥你刷网站的时候很少看到之前那个“不安全”的灰字提示了?真不是大家运气好没碰到窃听的人,是被坑怕了——哪个网站愿意自己的用户连个WiFi就把钱丢了,跑的人都没影了,还做啥生意啊。
你随手点掉的红警,真的能坑到你
我最头疼的就是碰到那种看到红警提示就嫌麻烦的人。
那个弹出来的红色“不安全”提示,不是网站加载慢的bug,是浏览器在扯你袖子喊你快跑。我同事去年就是,刷小说的时候碰到个弹红警的盗版站,嫌“继续前往”的按钮藏得太深,翻了半天点进去,结果网站直接弹出来个“你的手机中了病毒,点链接下载清理大师”的弹窗,他傻乎乎点了下载,三天弹了上百个广告,连手机通讯录都被偷了,最后花了俩小时刷系统才清干净,想想都闹心。
更别说那些藏在公共场合的恶意WiFi了。你在商场、咖啡店、火车站看到的免费WiFi,说不定就是邻座举着手机开的热点,名字跟店里的官方WiFi差了一个字母,你一连上,他根本不用费多大劲,就能看到你传输的所有内容。之前我在老门东碰到过一次,那人开的热点名字跟我去的那家糖水铺的WiFi名一模一样,连上去就弹出来要输手机号领优惠券的页面,幸好我当时手机弹了证书不匹配的提示,我直接切了流量,不然手机号指不定被卖去哪个诈骗团伙手里。

其实真的不用把HTTPS想的太复杂。
下次你再连公共WiFi,打开支付软件之前,先扫一眼地址栏。
有锁。
就放心转。
没锁。
赶紧切流量。
真的没差那几KB的流量钱。